서버와 컨테이너
CPU·메모리·디스크·네트워크를 1시간부터 30일까지. 컨테이너가 재시작을 반복하면 바로 표시됩니다.
전사 운영 관제 플랫폼
서버·서비스·배포·비용·AI 작업을 2D 관제실과 3D 관제실에서 실시간으로 봅니다.
조치는 사람이 승인한 것만 실행됩니다.
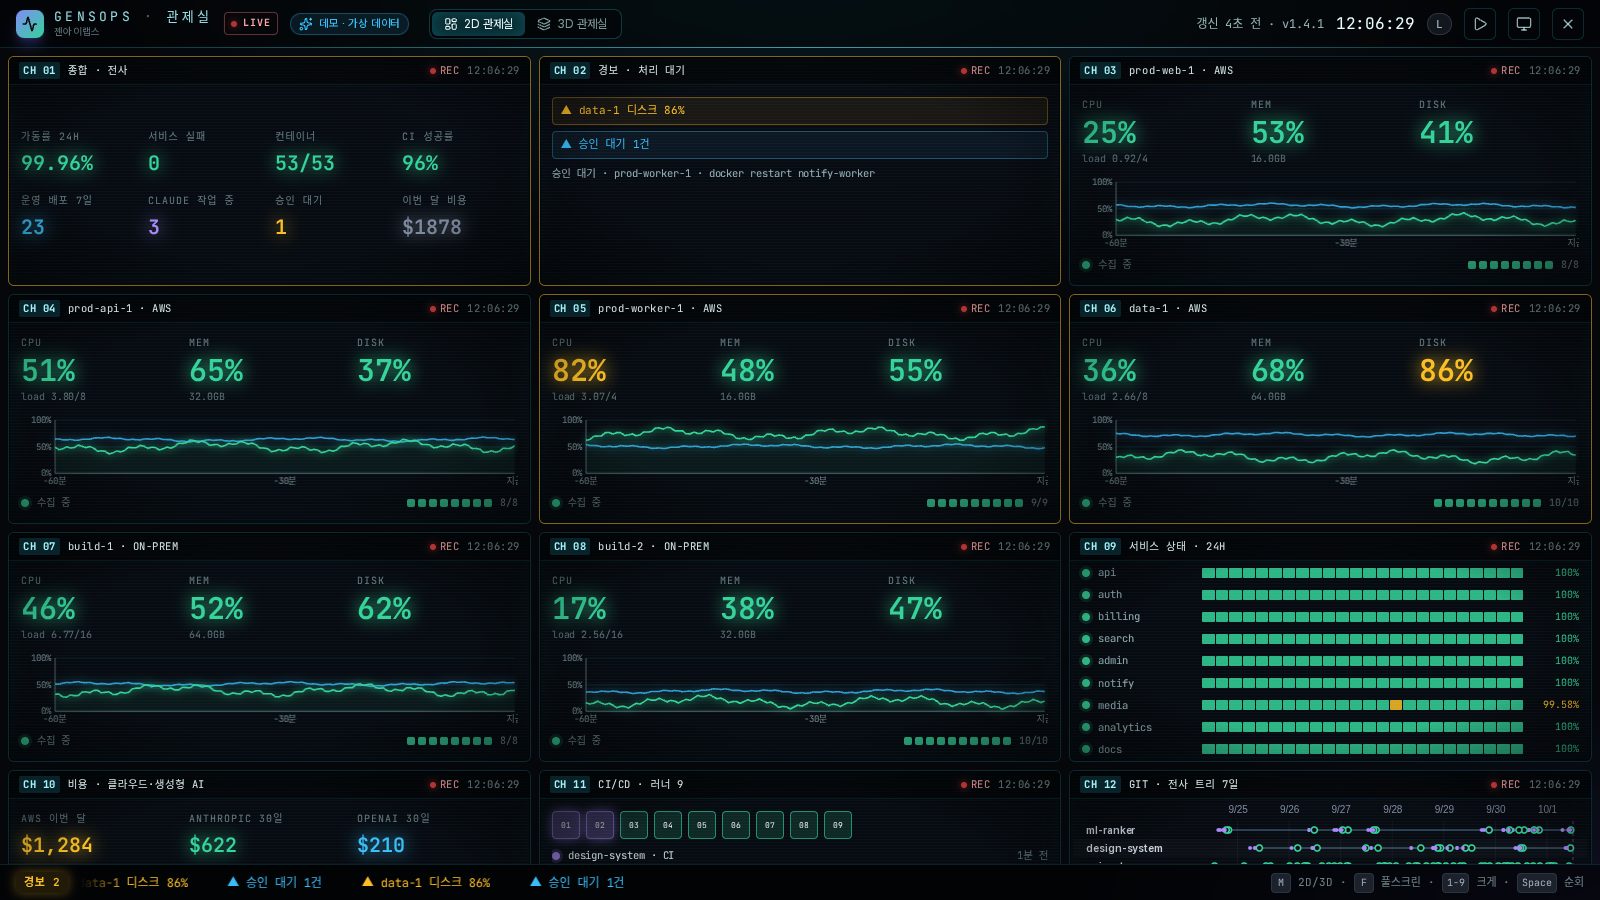
위 화면은 스크린샷이 아닙니다. 가상의 회사 데이터로 실제 제품이 돌고 있고, 뷰가 스스로 바뀝니다.
무엇을 보나
모니터링 도구, 클라우드 콘솔, CI 화면, 비용 청구서를 따로 열지 않습니다. 전부 같은 화면, 같은 색 기준으로 봅니다.
CPU·메모리·디스크·네트워크를 1시간부터 30일까지. 컨테이너가 재시작을 반복하면 바로 표시됩니다.
서비스마다 지금 떠 있는 버전과 커밋, 90일 가동 막대, 운영이 최신보다 몇 커밋 뒤처졌는지.
러너 상태, 성공률, 대기 시간, 자주 실패하는 워크플로. 막힌 배포를 먼저 찾습니다.
모든 저장소의 커밋·머지·태그를 한 시간축에. 누가 무엇을 얼마나 바꾸는지 한눈에 봅니다.
클라우드 요금과 생성형 AI 사용료를 벤더별·일별로. 이번 달 예상과 급증을 알려 줍니다.
여러 기계에서 도는 AI 코딩 세션이 지금 무엇을 하고 있는지, 어디서 입력을 기다리는지.
두 가지 관제실
CCTV 관제실처럼 모든 채널을 한 화면에 올립니다. 화면 크기에 맞춰 한 장에 들어가고, 문제가 생긴 채널은 테두리가 빛납니다.
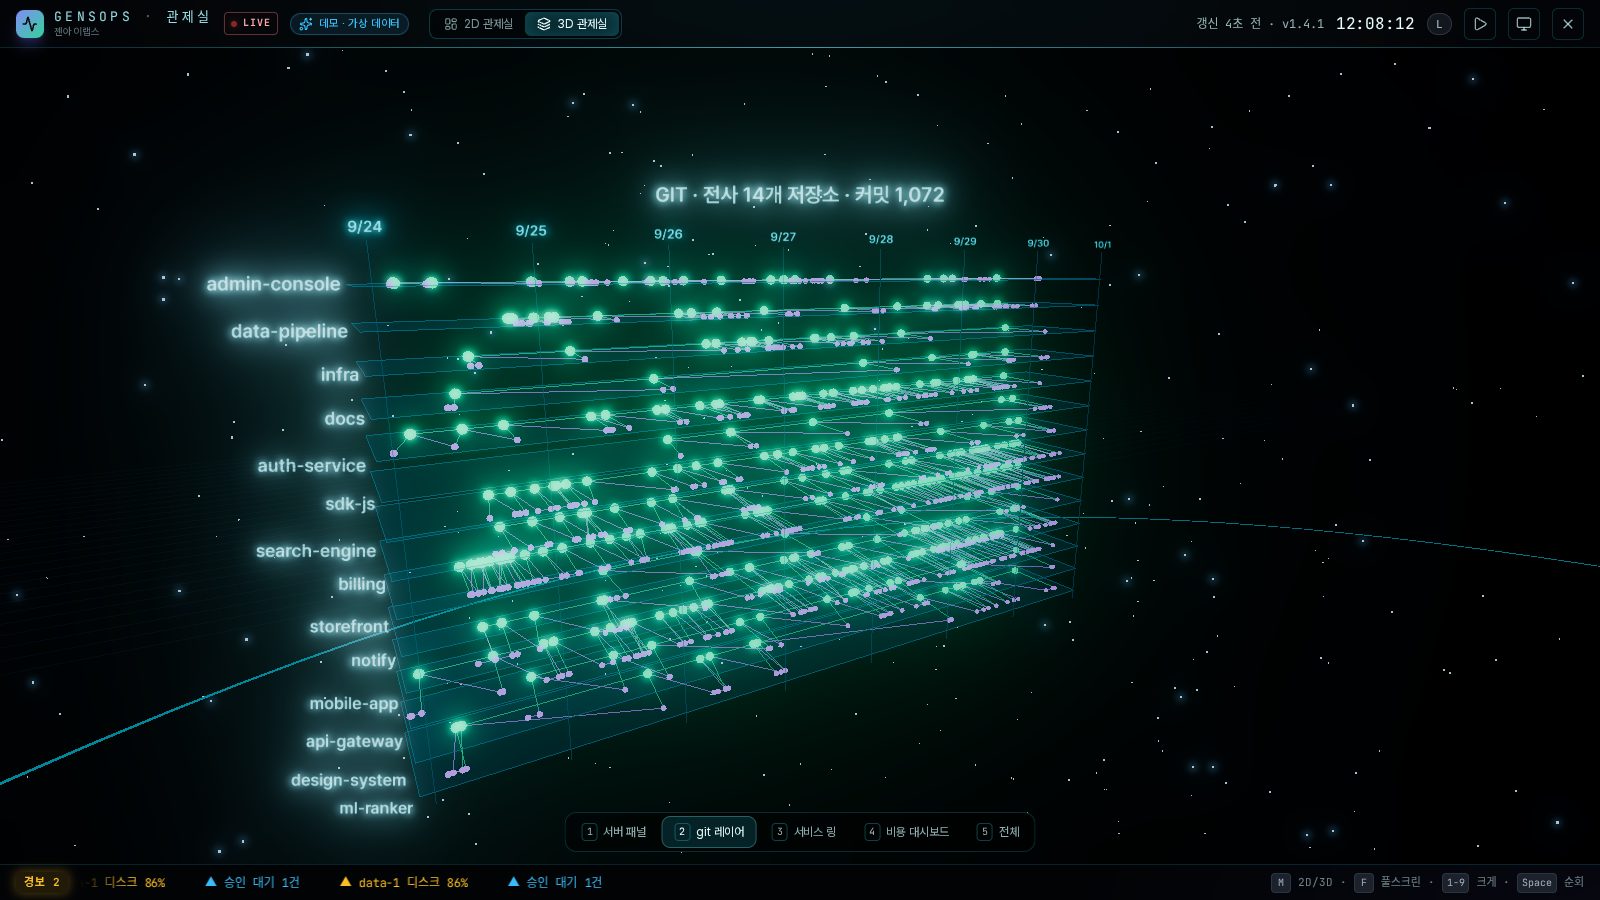
같은 데이터를 입체 공간에 놓습니다. 서버 패널, git 레이어, 서비스 링, 비용 대시보드 사이를 날아다니며 봅니다.
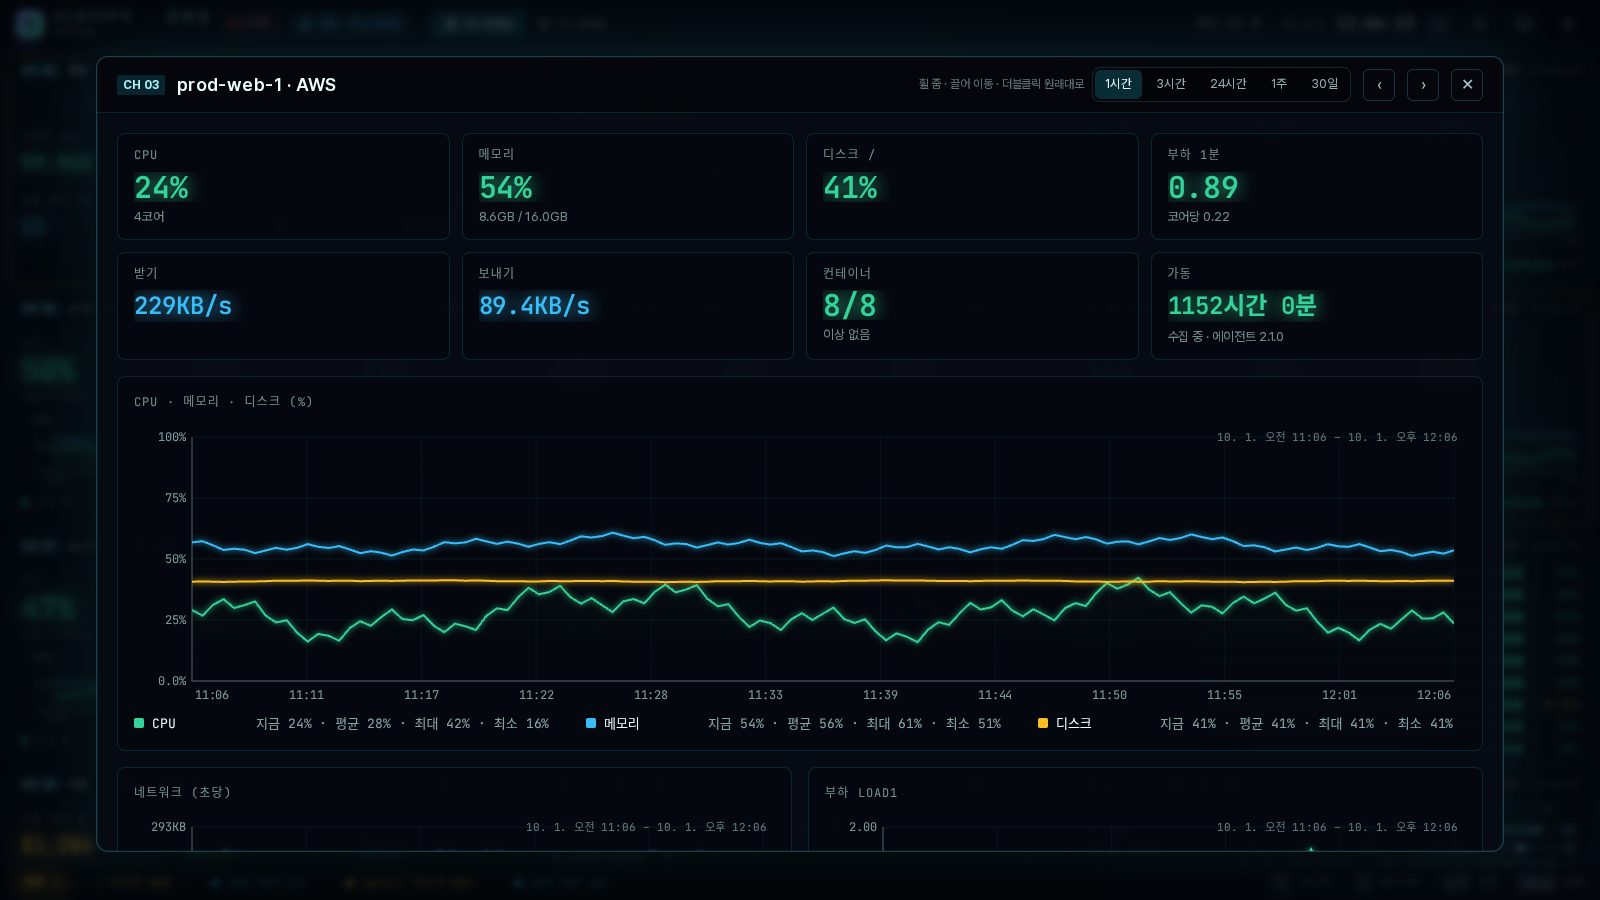
확대는 글자만 키우는 것이 아닙니다. 더 긴 기간, 더 많은 수치, 컨테이너 한 개까지 내려갑니다.
연결 방법
서버마다 한 줄. 전용 계정과 수집기가 만들어지고, 죽으면 스스로 다시 뜹니다.
에이전트가 먼저 연결합니다. 방화벽 안쪽 서버도 들어오는 포트를 열지 않습니다.
하트비트가 오기 시작하면 그 서버의 채널이 살아납니다. 저장소와 클라우드 계정은 읽기 전용 권한으로 붙입니다.
# 관제 서버에서 — 서버 하나를 연결한다
$ connect_server.sh web-1 ubuntu@web-1.example.com

[web-1] 1 기계 키   2 에이전트 토큰   3 서버에 설치
✓ 계정 gensops — 키 로그인만, 허용된 명령만
✓ 수집기 3개 실행 · 에이전트 active
✓ 관제실 연결됨 — 하트비트 30초
승인과 보안
GensOps는 스스로 서버를 고치지 않습니다. 재시작 같은 조치는 사람이 승인함에서 승인해야 실행되고, 전부 기록에 남습니다.